Transformasi digital telah mengubah cara perusahaan beroperasi. Cloud computing, digital banking, fintech, artificial intelligence, hingga ekosistem vendor yang semakin kompleks membuka peluang bisnis yang lebih besar. Namun, di balik perkembangan tersebut, perusahaan juga menghadapi tantangan baru berupa risiko operasional, ancaman siber, regulasi yang terus berkembang, hingga tuntutan audit yang semakin ketat.
Banyak organisasi telah berinvestasi pada teknologi keamanan dan berbagai solusi cybersecurity. Namun, tanpa tata kelola yang jelas, pengelolaan risiko yang terstruktur, dan kepatuhan terhadap regulasi, investasi tersebut belum tentu mampu mendukung tujuan bisnis secara optimal.
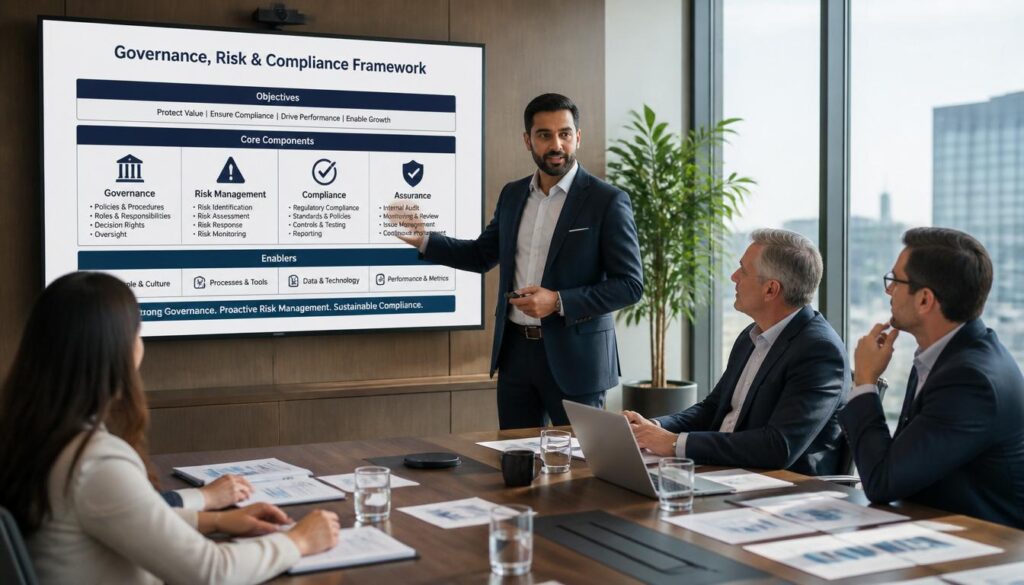
Karena itu, peran Governance, Risk, and Compliance (GRC) Manager menjadi semakin penting. Mereka membantu organisasi mengelola risiko, memastikan kepatuhan terhadap regulasi, serta membangun tata kelola yang memungkinkan perusahaan tumbuh secara aman dan berkelanjutan.
Apa Itu GRC Manager?
GRC Manager adalah profesional yang bertanggung jawab mengelola tata kelola (governance), risiko (risk), dan kepatuhan (compliance) agar strategi bisnis, keamanan, dan regulasi berjalan secara selaras.
Peran ini mencakup penyusunan kebijakan, pelaksanaan risk assessment, koordinasi audit, pengelolaan third-party risk, memastikan kepatuhan terhadap berbagai standar dan regulasi, hingga memberikan rekomendasi kepada manajemen dalam mengambil keputusan berdasarkan tingkat risiko organisasi.
Berbeda dengan peran yang berfokus pada implementasi teknologi keamanan, GRC Manager melihat keamanan dari perspektif organisasi secara menyeluruh. Tujuannya bukan hanya memastikan perusahaan memenuhi persyaratan regulasi, tetapi juga membantu bisnis mengelola risiko secara proaktif tanpa menghambat pertumbuhan perusahaan.
GRC Manager vs Compliance Manager vs Risk Manager
Ketiga peran ini sering dianggap sama karena sama-sama berkaitan dengan pengelolaan risiko organisasi. Namun, masing-masing memiliki fokus yang berbeda.
- GRC Manager mengintegrasikan governance, risk, dan compliance agar strategi keamanan, regulasi, dan tujuan bisnis berjalan secara selaras.
- Compliance Manager berfokus memastikan perusahaan memenuhi regulasi, standar industri, serta kebijakan internal yang berlaku.
- Risk Manager bertanggung jawab mengidentifikasi, mengevaluasi, dan mengelola berbagai risiko yang dapat memengaruhi operasional maupun tujuan bisnis perusahaan, baik risiko finansial, operasional, maupun strategis.
Dalam praktiknya, GRC Manager bekerja lintas fungsi dengan tim compliance, risk management, legal, audit, cybersecurity, hingga manajemen senior untuk memastikan seluruh aspek governance dan risk management berjalan secara terintegrasi.
Mengapa GRC Manager Semakin Dibutuhkan?
Risiko yang dihadapi perusahaan saat ini tidak lagi hanya berasal dari ancaman siber. Organisasi juga harus menghadapi perubahan regulasi, risiko pihak ketiga, perlindungan data pribadi, hingga tuntutan tata kelola yang semakin tinggi dari regulator maupun pelanggan.
Beberapa faktor yang mendorong meningkatnya kebutuhan terhadap GRC Manager antara lain:
- Meningkatnya adopsi cloud dan transformasi digital
- Regulasi keamanan informasi dan perlindungan data yang semakin ketat
- Kebutuhan memenuhi standar seperti ISO 27001, PCI DSS, maupun framework keamanan lainnya
- Bertambahnya risiko yang berasal dari vendor dan third-party ecosystem
- Meningkatnya kebutuhan audit internal maupun eksternal
- Fokus perusahaan terhadap enterprise risk management dan business resilience
Di Indonesia, permintaan terhadap GRC Manager terus meningkat, terutama pada sektor perbankan, fintech, telekomunikasi, healthcare, energi, serta perusahaan enterprise yang harus memenuhi berbagai persyaratan regulasi sekaligus menjaga keamanan operasional bisnis.
Siapa yang Merekrut GRC Manager?
Permintaan terhadap GRC Manager tidak hanya datang dari perusahaan yang bergerak di bidang cybersecurity. Saat ini, berbagai industri membutuhkan profesional yang mampu mengelola risiko sekaligus memastikan kepatuhan terhadap regulasi.
Beberapa industri yang paling aktif merekrut GRC Manager di Indonesia meliputi:
- Perbankan dan Digital Banking
- Fintech dan Payment Companies
- Asuransi
- Perusahaan Telekomunikasi
- Healthcare dan Life Sciences
- Konsultan Risk & Cybersecurity
- Technology dan SaaS Companies
- Enterprise (Manufacturing, Energy, FMCG)
- Pemerintahan dan BUMN
Seiring meningkatnya tuntutan regulator dan kompleksitas operasional, banyak organisasi juga mulai membangun fungsi GRC secara internal untuk memperkuat tata kelola, meningkatkan kepatuhan, dan mengelola risiko secara lebih proaktif.
Peran dan Tanggung Jawab GRC Manager
GRC Manager memastikan bahwa governance, risk, dan compliance tidak berjalan sebagai fungsi yang terpisah, tetapi menjadi bagian dari strategi bisnis perusahaan.
Tanggung Jawab Harian
- Risk Assessment: Melakukan identifikasi, analisis, dan evaluasi risiko yang dapat memengaruhi operasional maupun tujuan bisnis organisasi.
- Policy & Governance Management: Mengembangkan, memperbarui, dan memastikan implementasi kebijakan serta standar keamanan perusahaan.
- Compliance Monitoring: Memastikan organisasi memenuhi berbagai regulasi, standar industri, dan persyaratan audit yang berlaku.
- Audit Coordination: Berkoordinasi dengan auditor internal maupun eksternal serta menindaklanjuti temuan audit.
- Third-party Risk Management: Mengevaluasi risiko yang berasal dari vendor, mitra bisnis, maupun penyedia layanan eksternal.
- Executive Reporting: Menyusun laporan mengenai tingkat risiko, kepatuhan, dan governance kepada manajemen maupun stakeholder terkait.
Tanggung Jawab Strategis
- Governance Framework Development: Membangun framework tata kelola yang mendukung strategi bisnis dan keamanan perusahaan.
- Enterprise Risk Management: Mengembangkan pendekatan pengelolaan risiko yang terintegrasi di seluruh organisasi.
- Regulatory Readiness: Mempersiapkan organisasi menghadapi perubahan regulasi serta meningkatkan kesiapan audit.
- Business Continuity & Resilience: Mendukung strategi business continuity dan operational resilience untuk meminimalkan dampak risiko terhadap bisnis.
- Cross-functional Leadership: Berkolaborasi dengan berbagai fungsi seperti legal, audit, IT, cybersecurity, HR, hingga manajemen senior untuk memastikan pengelolaan risiko berjalan secara konsisten.
Skill yang Membentuk GRC Manager yang Kuat
Menjadi GRC Manager membutuhkan kombinasi antara pemahaman mengenai keamanan informasi, manajemen risiko, regulasi, serta kemampuan berkomunikasi dengan berbagai stakeholder di dalam organisasi.
Berbeda dengan banyak peran cybersecurity yang lebih berfokus pada implementasi teknis, GRC Manager harus mampu menerjemahkan risiko menjadi rekomendasi bisnis yang dapat dipahami oleh manajemen dan membantu perusahaan mengambil keputusan yang tepat.
Hard Skills
- Governance Framework: Memahami framework tata kelola seperti COBIT, NIST Cybersecurity Framework, maupun ISO 27001 untuk membantu organisasi membangun governance yang efektif.
- Risk Assessment & Risk Management: Mampu mengidentifikasi, mengevaluasi, dan memprioritaskan berbagai risiko yang dapat memengaruhi operasional maupun tujuan bisnis perusahaan.
- Compliance Management: Memahami berbagai regulasi, standar industri, dan persyaratan audit, serta memastikan implementasinya berjalan secara konsisten.
- Information Security Governance: Memahami prinsip tata kelola keamanan informasi, kebijakan keamanan, kontrol keamanan, serta proses pengambilan keputusan berbasis risiko.
- Third-party Risk Management: Mampu mengevaluasi risiko yang berasal dari vendor, outsourcing partner, cloud provider, maupun pihak ketiga lainnya.
- Business Continuity & Resilience: Memahami konsep business continuity, disaster recovery, dan operational resilience untuk membantu organisasi mempersiapkan berbagai skenario risiko.
Soft Skills
- Strategic Thinking: Mampu melihat hubungan antara risiko, regulasi, keamanan, dan tujuan bisnis dalam jangka panjang.
- Stakeholder Management: Membangun komunikasi yang efektif dengan manajemen, regulator, auditor, serta berbagai fungsi bisnis maupun teknologi.
- Communication: Menyampaikan risiko yang kompleks menjadi rekomendasi yang mudah dipahami oleh berbagai stakeholder.
- Leadership: Mengarahkan berbagai inisiatif governance dan compliance yang melibatkan banyak tim.
- Decision Making: Menentukan prioritas berdasarkan tingkat risiko serta dampaknya terhadap bisnis.
Pada akhirnya, GRC Manager tidak hanya bertugas memastikan perusahaan memenuhi regulasi, tetapi juga membantu organisasi mengambil keputusan yang lebih baik melalui pengelolaan risiko yang terstruktur.
Framework dan Tools yang Umum Digunakan GRC Manager
Aktivitas GRC umumnya didukung oleh berbagai framework, platform, dan tools yang membantu organisasi mengelola governance, risiko, audit, maupun compliance secara lebih efektif.
- Governance & Compliance Framework: ISO/IEC 27001, COBIT, NIST Cybersecurity Framework, COSO ERM
- Risk Management Framework: ISO 31000, FAIR, Enterprise Risk Management (ERM)
- GRC Platforms: ServiceNow GRC, RSA Archer, MetricStream, OneTrust
- Audit & Documentation: Jira, Confluence, Microsoft Excel, Microsoft Power BI
Framework dan tools tersebut membantu proses governance berjalan lebih terstruktur. Namun, nilai utama seorang GRC Manager bukan berasal dari penggunaan platform tertentu, melainkan kemampuan menerjemahkan risiko menjadi strategi yang dapat mendukung pertumbuhan bisnis.
Prospek Gaji GRC Manager di Indonesia
Peran GRC Manager umumnya berada pada level manajerial sehingga kisaran kompensasinya relatif lebih tinggi dibandingkan banyak posisi cybersecurity lainnya. Permintaan terhadap talenta GRC juga terus meningkat seiring semakin kompleksnya regulasi, kebutuhan audit, serta fokus perusahaan terhadap enterprise risk management.
Berdasarkan pengalaman Geekhunter dalam merekrut profesional cybersecurity, governance, dan technology leadership di sektor perbankan, fintech, telekomunikasi, consulting, dan enterprise, serta didukung oleh market benchmark dan berbagai sumber industri, berikut estimasi kisaran gaji GRC Manager di Indonesia:
- Junior GRC Manager (5–7 tahun pengalaman): ~Rp25.000.000 – Rp35.000.000 per bulan
- Mid-Level GRC Manager (7–10 tahun pengalaman): ~Rp35.000.000 – Rp50.000.000 per bulan
- Senior GRC Manager (10+ tahun pengalaman): ~Rp50.000.000 – Rp65.000.000+ per bulan
- Head of GRC / VP Risk & Compliance: ~Rp65.000.000 – Rp81.000.000+ per bulan
Besaran kompensasi aktual dapat berbeda tergantung pada industri, kompleksitas regulasi, skala organisasi, pengalaman kepemimpinan, serta sertifikasi yang dimiliki kandidat.
Kandidat yang memiliki pengalaman memimpin implementasi ISO 27001, enterprise risk management, regulatory audit, maupun governance transformation pada organisasi berskala besar umumnya memiliki daya tawar gaji yang lebih tinggi karena jumlah talenta berpengalaman di bidang ini masih relatif terbatas.
Cara Membangun Karier sebagai GRC Manager
Sebagian besar GRC Manager tidak memulai karier langsung pada posisi manajerial. Banyak profesional berkembang ke bidang ini setelah memiliki pengalaman di audit, compliance, information security, maupun risk management.
Background yang Umum Dimiliki
- GRC Analyst
- Information Security Analyst
- IT Auditor
- Internal Auditor
- Risk Management Analyst
- Security Consultant
- Compliance Officer
Perjalanan karier setiap profesional dapat berbeda, tetapi umumnya berkembang menjadi:
GRC Analyst → Senior GRC Analyst → GRC Manager → Head of GRC → Director / VP Risk & Compliance
Dalam praktiknya, sebagian besar GRC Manager memiliki sekitar 6–10 tahun pengalaman di bidang governance, risk, compliance, audit, atau information security sebelum dipercaya memimpin fungsi GRC dalam skala organisasi.
Yang membedakan GRC Manager dengan spesialis GRC pada level individual contributor bukan hanya pengalaman kerja, tetapi juga kemampuan membangun governance framework, memimpin inisiatif lintas fungsi, mengelola stakeholder senior, serta menghubungkan pengelolaan risiko dengan strategi bisnis perusahaan.
Yang Perlu Dibangun
- Pemahaman mengenai governance, risk management, dan compliance
- Pengalaman melakukan risk assessment dan audit
- Kemampuan menyusun kebijakan dan governance framework
- Pemahaman terhadap regulasi serta standar industri
- Pengalaman berkomunikasi dengan regulator, auditor, dan manajemen
Sertifikasi yang Direkomendasikan
- CRISC (Certified in Risk and Information Systems Control)
- CISA (Certified Information Systems Auditor)
- CISM (Certified Information Security Manager)
- ISO/IEC 27001 Lead Implementer
- ISO/IEC 27001 Lead Auditor
- CGEIT (Certified in the Governance of Enterprise IT)
Sertifikasi dapat membantu meningkatkan kredibilitas profesional. Namun, perusahaan umumnya lebih memprioritaskan kandidat yang memiliki pengalaman memimpin audit, mengelola risiko organisasi, serta menerapkan governance framework dalam lingkungan bisnis yang kompleks.
Masa Depan Karier GRC Manager
Seiring semakin kompleksnya regulasi, meningkatnya risiko digital, serta berkembangnya ekosistem bisnis yang melibatkan cloud, artificial intelligence, dan third-party services, peran GRC Manager diperkirakan akan terus berkembang dalam beberapa tahun ke depan.
Jika sebelumnya fungsi GRC lebih banyak berfokus pada audit dan compliance, kini perusahaan mulai melihat GRC sebagai bagian dari strategi bisnis yang membantu organisasi mengelola risiko secara lebih proaktif sekaligus mendukung pertumbuhan yang berkelanjutan.
Di sisi lain, adopsi AI yang semakin luas juga menghadirkan tantangan baru terkait tata kelola, transparansi, keamanan, privasi data, hingga penggunaan AI yang bertanggung jawab. Banyak organisasi mulai membangun AI governance framework untuk memastikan teknologi AI digunakan sesuai regulasi, etika, dan kebutuhan bisnis. Perkembangan ini membuat GRC Manager semakin banyak terlibat dalam penyusunan kebijakan, pengelolaan risiko AI, serta memastikan implementasi AI tetap selaras dengan prinsip governance yang baik.
Bagi profesional yang memiliki kombinasi business acumen, governance expertise, serta kemampuan stakeholder management, GRC menjadi salah satu jalur karier dengan prospek jangka panjang yang semakin menjanjikan.
Mengapa Perusahaan Semakin Berinvestasi pada Talenta GRC?
Saat ini perusahaan tidak hanya dituntut memenuhi berbagai regulasi, tetapi juga mampu menunjukkan bahwa risiko dikelola secara proaktif dan tata kelola perusahaan berjalan dengan baik.
GRC Manager membantu organisasi membangun governance yang lebih kuat, meningkatkan kepatuhan terhadap regulasi, mengurangi risiko operasional, serta mendukung proses pengambilan keputusan berbasis risiko. Dengan pendekatan tersebut, perusahaan dapat menjaga kepercayaan pelanggan, regulator, maupun mitra bisnis sekaligus menciptakan fondasi yang lebih kuat untuk pertumbuhan jangka panjang.
Transformasi digital, meningkatnya kompleksitas regulasi, adopsi AI, serta semakin luasnya ekosistem cloud dan third-party services membuat pengelolaan risiko menjadi jauh lebih kompleks dibandingkan sebelumnya. Karena itu, GRC kini tidak lagi dipandang sebagai fungsi compliance semata, tetapi sebagai business function yang membantu organisasi mengelola risiko secara proaktif, memenuhi tuntutan regulasi, sekaligus mendukung pertumbuhan bisnis yang aman dan berkelanjutan. Hal inilah yang membuat kebutuhan terhadap GRC Manager di Indonesia diperkirakan akan terus meningkat di berbagai industri.
Rekrut GRC Manager Terbaik di Indonesia Bersama Geekhunter
Talenta GRC Manager yang mampu menggabungkan governance, risk management, compliance, serta business leadership masih relatif terbatas di Indonesia.
Banyak kandidat memiliki pengalaman di audit, compliance, atau information security. Namun, tidak semuanya mampu menerjemahkan risiko menjadi strategi bisnis, memimpin inisiatif lintas fungsi, serta membangun governance framework yang mendukung pertumbuhan organisasi.
Geekhunter membantu perusahaan menemukan GRC Manager yang tidak hanya memahami regulasi dan manajemen risiko, tetapi juga mampu membangun tata kelola yang memperkuat keamanan, kepatuhan, dan keberlanjutan bisnis.
Sedang mencari GRC Manager untuk perusahaanmu?
👉 Rekrut GRC Manager sekarang: https://geekhunter.co/recruit-now/
Tertarik membangun karier sebagai GRC Manager?
👉 Temukan lowongan kerja GRC Manager terbaru: https://geekhunter.co/careers